Como se proteger do golpe do código de verificação
O golpe do código de verificação explora a pressa e a confiança para sequestrar contas. Entenda como a fraude funciona, quais sinais exigem atenção e quais medidas ajudam a proteger WhatsApp, e-mail, redes sociais e outros serviços.
O golpe do código de verificação é uma fraude digital baseada em engenharia social: em vez de quebrar sistemas complexos, o criminoso tenta convencer a própria vítima a entregar um código temporário recebido por SMS, aplicativo autenticador, e-mail ou notificação. Com essa combinação numérica em mãos, ele pode concluir o acesso a uma conta ou registrar o mensageiro da vítima em outro aparelho.
A situação costuma parecer urgente. Alguém se passa por amigo, empresa, atendente, entregador ou membro de um grupo e diz ter enviado um código por engano. Em outros casos, o golpista informa que é necessário confirmar uma promoção, recuperar uma conta, votar em uma enquete ou manter um perfil ativo. O objetivo é sempre o mesmo: fazer com que a pessoa revele uma informação que deveria permanecer estritamente privada.
Saber como se proteger do golpe do código de verificação exige atenção a alguns princípios simples: reconhecer o que esses códigos autorizam, desconfiar de pedidos inesperados e configurar camadas extras de proteção. A prevenção não depende apenas de conhecimento técnico; ela também envolve reduzir a pressa, conferir a origem dos contatos e estabelecer hábitos seguros.
O que é o golpe do código de verificação
Códigos de verificação são senhas temporárias usadas para confirmar que uma pessoa está autorizada a entrar em uma conta, alterar uma configuração importante ou cadastrar um serviço em um novo dispositivo. Eles podem chegar por SMS, ligação telefônica automatizada, e-mail, notificações ou aplicativos autenticadores. Em geral, têm validade curta e uso único.
No golpe, o criminoso inicia um processo legítimo de login ou cadastro usando o número de telefone ou o endereço de e-mail da vítima. O serviço envia o código verdadeiro para o canal cadastrado. Em seguida, o golpista inventa uma justificativa para que a vítima repasse essa sequência. Se ela informar o número, pode entregar a última peça necessária para que o invasor avance.
Por que o código é tão sensível
Um código temporário não é apenas uma mensagem comum. Ele funciona como uma confirmação de posse: demonstra ao serviço que quem o digitou tem acesso ao telefone, e-mail ou aplicativo associado à conta. Por isso, nenhuma empresa séria pede que o usuário informe códigos de autenticação recebidos em mensagens, especialmente por chat, ligação, rede social ou formulário não oficial.
Mesmo quando a mensagem de código parece vir de uma plataforma conhecida, isso não significa que alguém do suporte esteja falando com você. Frequentemente, o código é autêntico, mas o pedido para compartilhá-lo é fraudulento. É justamente essa mistura de um alerta real com uma abordagem enganosa que torna o golpe convincente.
Quais contas podem ser afetadas
Mensageiros são alvos frequentes porque permitem que o criminoso converse com familiares, colegas e clientes usando uma identidade já conhecida. Porém, o risco não se limita a aplicativos de conversa. E-mail, redes sociais, serviços bancários, lojas, plataformas de trabalho, contas de jogos e serviços de armazenamento também podem usar códigos temporários.
Em muitos casos, invadir o e-mail é especialmente grave. Ele costuma ser o canal de recuperação de senha de outras contas. Quem controla a caixa de entrada pode tentar redefinir senhas, receber avisos de segurança e ampliar o alcance do ataque. Por isso, a proteção deve ser pensada como um conjunto, e não como uma ação isolada em um único aplicativo.
Como os criminosos conduzem a fraude
O roteiro muda de acordo com o serviço, mas as técnicas emocionais são parecidas. O golpista explora confiança, medo, curiosidade, desejo de ajudar ou senso de urgência. Ele pode usar a foto de perfil de um conhecido, copiar a linguagem de uma empresa ou alegar que a vítima perderá acesso à conta caso não aja imediatamente.
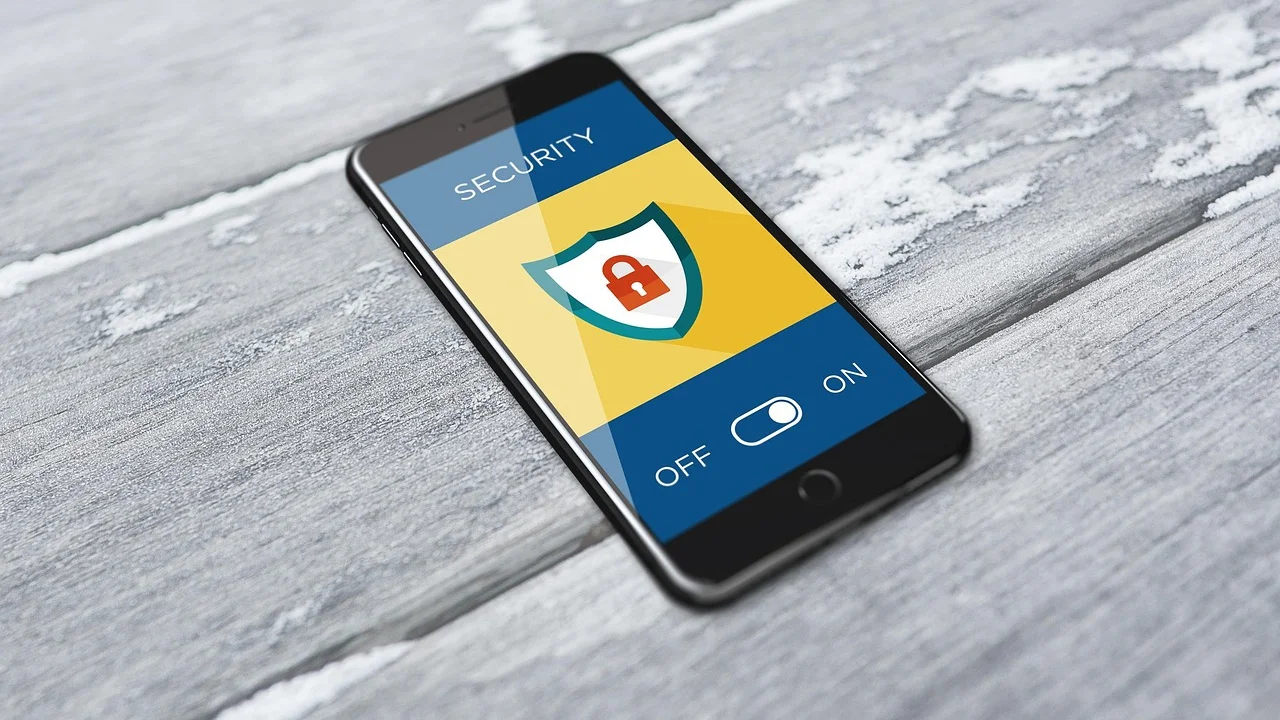
Uma mensagem típica afirma que um código foi enviado “por engano” e pede que você o encaminhe. Outra abordagem comum é prometer um benefício em troca da confirmação de um número. Também há falsos atendimentos que orientam a “validar a conta” por chat. Em todos esses cenários, a atitude segura é não fornecer o código e interromper a conversa.
Sinais que merecem atenção imediata
Não é necessário identificar todos os detalhes técnicos de uma tentativa de fraude para se proteger. Alguns sinais comportamentais já justificam cautela. Um contato inesperado pedindo segredo ou velocidade, por exemplo, deve ser considerado suspeito, mesmo que use o nome de alguém conhecido.
- Pedido para ler, copiar, encaminhar ou fotografar um código recebido por SMS, e-mail ou aplicativo.
- Mensagem com pressão de tempo, ameaça de bloqueio ou promessa de recompensa imediata.
- Contato de um conhecido com tom incomum, escrita diferente ou solicitação financeira fora do padrão.
- Link encurtado, endereço estranho ou página que pede código antes de explicar claramente o procedimento.
- Ligação em que a pessoa diz representar suporte técnico e solicita credenciais ou dados de confirmação.
- Notificação de código que você não solicitou, sobretudo se vier acompanhada de mensagens de terceiros.
Receber um código sem ter solicitado não prova, por si só, que sua conta foi invadida. Pode indicar que alguém tentou iniciar um acesso ou se confundiu ao digitar um número. Ainda assim, é um alerta para não compartilhar nada, revisar as configurações de segurança e observar notificações posteriores.
“A segurança é um processo, não um produto.”
Bruce Schneier
Medidas essenciais para não entregar o código
A proteção começa antes de uma tentativa de golpe. Quando a pessoa sabe que códigos de verificação equivalem a chaves temporárias, fica menos propensa a cedê-los sob pressão. Crie uma regra pessoal simples: código recebido para acesso, cadastro, redefinição de senha ou confirmação de identidade não é compartilhado com ninguém.
Essa regra vale inclusive para amigos, parentes, colegas e supostos funcionários. Se alguém conhecido pedir um código, é possível que a conta dessa pessoa já tenha sido comprometida ou que um impostor esteja usando seu nome. Antes de tomar qualquer atitude, confirme por um canal independente, como uma ligação para um número já salvo ou uma conversa presencial.
Procedimento seguro quando chega um código inesperado
Ao receber uma mensagem de confirmação que você não solicitou, mantenha a calma. Não responda ao SMS, não clique em links contidos em mensagens paralelas e não informe a sequência a ninguém. Em seguida, entre no aplicativo ou no site usando o caminho habitual, sem seguir links enviados por desconhecidos, e confira se há avisos de atividade estranha.
- Não compartilhe o código, mesmo que o pedido pareça urgente ou venha de alguém conhecido.
- Ignore ou encerre a conversa com quem solicitou a informação.
- Abra o serviço diretamente pelo aplicativo oficial ou por um endereço digitado por você no navegador.
- Revise sessões ativas, aparelhos conectados e opções de recuperação de conta.
- Ative ou confirme a verificação em duas etapas, preferencialmente com um método robusto.
- Avise contatos próximos se perceber que alguém está tentando usar sua identidade para enganá-los.
Bloquear e denunciar perfis suspeitos também ajuda a reduzir novas abordagens. Nos mensageiros, use as ferramentas nativas de denúncia quando disponíveis. Evite prolongar a conversa para “descobrir quem é”: esse diálogo pode expor mais informações pessoais ou aumentar a eficácia da manipulação.
Verificação em duas etapas e métodos de autenticação
A verificação em duas etapas adiciona uma camada extra além da senha ou do número de telefone. Dependendo do serviço, ela pode exigir um código de aplicativo autenticador, uma chave de segurança, uma confirmação no próprio aparelho ou um PIN adicional. Essa proteção diminui a chance de uma única informação vazada ser suficiente para tomar a conta.
É importante diferenciar o código que chega para registrar um número de telefone do PIN de verificação em duas etapas oferecido por alguns aplicativos. No caso de mensageiros, configure um PIN que não seja óbvio, guarde-o na memória ou em um gerenciador de senhas confiável e cadastre um e-mail de recuperação quando o aplicativo permitir. Esse e-mail também precisa estar protegido.
Qual método tende a ser mais indicado
Não existe solução perfeita para todos os cenários, mas alguns métodos oferecem resistência maior a golpes que dependem de SMS. Aplicativos autenticadores geram códigos no próprio dispositivo e, por isso, não dependem da entrega de mensagens pela operadora. Chaves de segurança físicas, por sua vez, podem reduzir riscos de páginas falsas quando usadas em serviços compatíveis.
| Método | Como funciona | Cuidados principais | Indicação geral |
|---|---|---|---|
| SMS | O serviço envia um código ao número cadastrado. | Nunca repassar o código; proteger a linha telefônica. | Útil quando não há outra opção. |
| Aplicativo autenticador | Gera códigos temporários no aparelho. | Guardar códigos de recuperação e proteger o celular. | Boa escolha para contas importantes. |
| Confirmação no aparelho | Exibe uma solicitação de aprovação em dispositivo já conectado. | Recusar pedidos que você não iniciou. | Prática quando disponível. |
| Chave de segurança | Usa um dispositivo físico para confirmar o acesso. | Manter chave reserva e verificar compatibilidade. | Indicada para proteção reforçada. |
Ao configurar qualquer opção, anote ou armazene com segurança os códigos de recuperação. Eles são úteis se o celular for perdido, trocado ou danificado. Não os salve em conversas, capturas de tela desprotegidas ou documentos compartilhados, porque esses locais podem transformar uma medida de recuperação em uma nova vulnerabilidade.
As orientações do Governo Digital sobre segurança da informação reforçam a importância de cuidados contínuos com credenciais, dispositivos e dados pessoais. Uma conta protegida depende da combinação entre recursos técnicos e escolhas prudentes no dia a dia.
Proteja o WhatsApp, o e-mail e as redes sociais
Em aplicativos de mensagem, verifique regularmente quais aparelhos estão vinculados à conta e encerre sessões que você não reconhece. Ative a verificação em duas etapas no próprio aplicativo e não divulgue o PIN. Caso apareça uma tela pedindo código para registrar a conta em outro celular e você não tenha iniciado esse processo, não prossiga.
No e-mail, use uma senha exclusiva e longa, diferente da utilizada em redes sociais e lojas. O ideal é adotar um gerenciador de senhas para criar combinações únicas. Quando a mesma senha é reutilizada, um vazamento em um serviço menos relevante pode facilitar tentativas contra contas muito mais sensíveis.
Cuidados com o número de telefone
Como muitos serviços enviam códigos por SMS, o número de telefone se tornou um dado valioso. Evite publicá-lo sem necessidade em perfis abertos, anúncios e comentários. Desconfie de ligações que pedem informações cadastrais completas ou alegam que você precisa trocar o chip para regularizar uma linha.
Também é recomendável manter seus dados atualizados junto à operadora e usar bloqueio de tela no celular. Se perder o aparelho ou tiver o chip roubado, contate a operadora o quanto antes para bloquear a linha e evite que terceiros recebam mensagens de validação destinadas a você.
Reconheça páginas falsas
Além de pedir códigos diretamente, criminosos podem enviar páginas que imitam serviços conhecidos. Antes de digitar uma senha, confira o endereço no navegador, procure erros de escrita e observe se a solicitação faz sentido. Um site verdadeiro pode usar conexão segura, mas o cadeado do navegador, sozinho, não garante que a página seja legítima.
Prefira acessar serviços por aplicativos oficiais, favoritos salvos ou endereços digitados manualmente. Para entender o conceito geral de tentativas de manipulação por mensagens, ligações e sites falsos, consulte o verbete sobre phishing. O conhecimento ajuda a reconhecer padrões, mas a decisão segura continua sendo não fornecer credenciais e códigos fora do fluxo oficial.
O que fazer se você compartilhou um código
Se você informou um código, aja rapidamente, mas sem desespero. Tente acessar a conta pelo canal oficial e altere a senha imediatamente, caso ainda tenha acesso. Ative a verificação em duas etapas, revise dispositivos conectados e confira os dados de recuperação, como e-mail e telefone alternativo. Se algum dado tiver sido modificado, restaure-o quando possível.
Em mensageiros, refaça o registro da conta no seu próprio aparelho seguindo as instruções oficiais do aplicativo. O processo pode exigir um novo código enviado ao seu número. Avise seus contatos por outro canal confiável que sua conta pode ter sido comprometida, sobretudo se houver risco de o criminoso pedir dinheiro, enviar links ou tentar obter novos códigos em seu nome.
Quando há prejuízo financeiro ou uso indevido de identidade
Se o invasor enviou pedidos de pagamento, acessou informações financeiras ou usou seus dados para cometer fraudes, reúna evidências: capturas de tela, números de telefone, horários, comprovantes e mensagens. Entre em contato com a instituição financeira pelos canais oficiais, explique o ocorrido e siga as instruções de bloqueio e contestação.
Registre a ocorrência conforme os meios disponíveis em sua localidade e guarde protocolos de atendimento. Troque senhas de contas associadas, principalmente do e-mail, e monitore alertas de login. Em situações mais complexas, pode ser necessário buscar orientação da instituição envolvida ou de profissionais especializados em segurança e atendimento jurídico.
Hábitos que reduzem fraudes no cotidiano
Evitar esse golpe não significa viver desconfiando de tudo, mas desenvolver uma rotina de validação. Pause antes de responder a mensagens urgentes. Pergunte a si mesmo se você iniciou aquele processo, se a pessoa realmente precisa daquela informação e se existe uma forma independente de confirmar a solicitação.
A educação de familiares e colegas é igualmente importante. Pessoas que não costumam lidar com configurações digitais podem ser alvo preferencial de abordagens persuasivas. Explique, em termos simples, que códigos recebidos no celular não devem ser compartilhados e que pedidos incomuns devem ser confirmados por uma ligação ou conversa direta.
- Use senhas exclusivas e prefira um gerenciador de senhas confiável.
- Mantenha sistema operacional e aplicativos atualizados.
- Proteja a tela do celular com senha, biometria ou PIN forte.
- Revise periodicamente sessões abertas e aparelhos vinculados às contas.
- Desative visualizações excessivas de dados pessoais em perfis públicos.
- Converse com pessoas próximas sobre golpes comuns antes que recebam uma abordagem.
Também vale separar o que é comunicação institucional do que é contato não solicitado. Empresas podem enviar alertas de segurança, mas não devem exigir que você revele um código por conversa. Quando houver dúvida, encerre o contato e procure o suporte pelo aplicativo, pelo site oficial ou por um telefone obtido em fonte confiável.
Perguntas frequentes
Recebi um código sem pedir. Minha conta já foi invadida?
Não necessariamente. Alguém pode ter tentado entrar na conta, digitado seu número por engano ou iniciado um cadastro indevido. Não compartilhe o código, confira as sessões ativas e fortaleça a segurança da conta. Se não houver outros sinais, o recebimento isolado não confirma uma invasão.
Um amigo pediu o código porque recebeu por engano. Posso ajudar?
Não envie o código. É possível que o perfil do amigo tenha sido tomado por um golpista ou que alguém esteja se passando por ele. Confirme a situação por ligação, pessoalmente ou por outro canal conhecido. Códigos de autenticação não devem ser repassados em nenhuma circunstância.
É seguro informar um código ao suporte de um aplicativo?
Não em atendimentos por mensagem, telefone ou redes sociais. O suporte legítimo pode orientar procedimentos dentro do aplicativo ou do site, mas não deve pedir que você revele códigos de login, autenticação ou recuperação. Use apenas canais oficiais acessados por conta própria.
Trocar a senha resolve depois de cair no golpe?
Trocar a senha é uma medida importante, mas pode não ser suficiente. Revise e-mails e telefones de recuperação, encerre sessões desconhecidas, ative a verificação em duas etapas e avise contatos se a conta foi usada para enviar mensagens. Se houver movimentação financeira, contate a instituição envolvida imediatamente.
Conclusão
O golpe do código de verificação funciona porque transforma uma informação aparentemente simples em acesso a uma conta. A principal defesa é tratar cada código temporário como dado confidencial: não ler em voz alta, não encaminhar, não fotografar e não digitar em páginas acessadas por links suspeitos.
Somar esse cuidado à verificação em duas etapas, a senhas exclusivas, à revisão de sessões e à confirmação de contatos reduz significativamente as oportunidades para criminosos. Diante de qualquer pedido inesperado, desacelere, valide a origem e use os canais oficiais. A prudência de alguns minutos pode evitar perda de acesso, exposição de dados e novos golpes contra seus contatos.
Referências
- Governo Federal — Segurança da Informação, Governo Digital.
- WhatsApp — Central de Ajuda: verificação em duas etapas.
- Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil (CERT.br) — Cartilha de Segurança para Internet.
- Google — Central de Segurança: verificação em duas etapas.
- Bruce Schneier — Secrets and Lies: Digital Security in a Networked World.
Escrito por
Editor-chefe e redator
Editor-chefe do O Valor da Educação, escreve tutoriais e guias de tecnologia com foco em clareza, pesquisa cuidadosa e aplicação prática no dia a dia.